Microsoft Entra ID App-Registrierung - PSADT-Package Forge
Übersicht
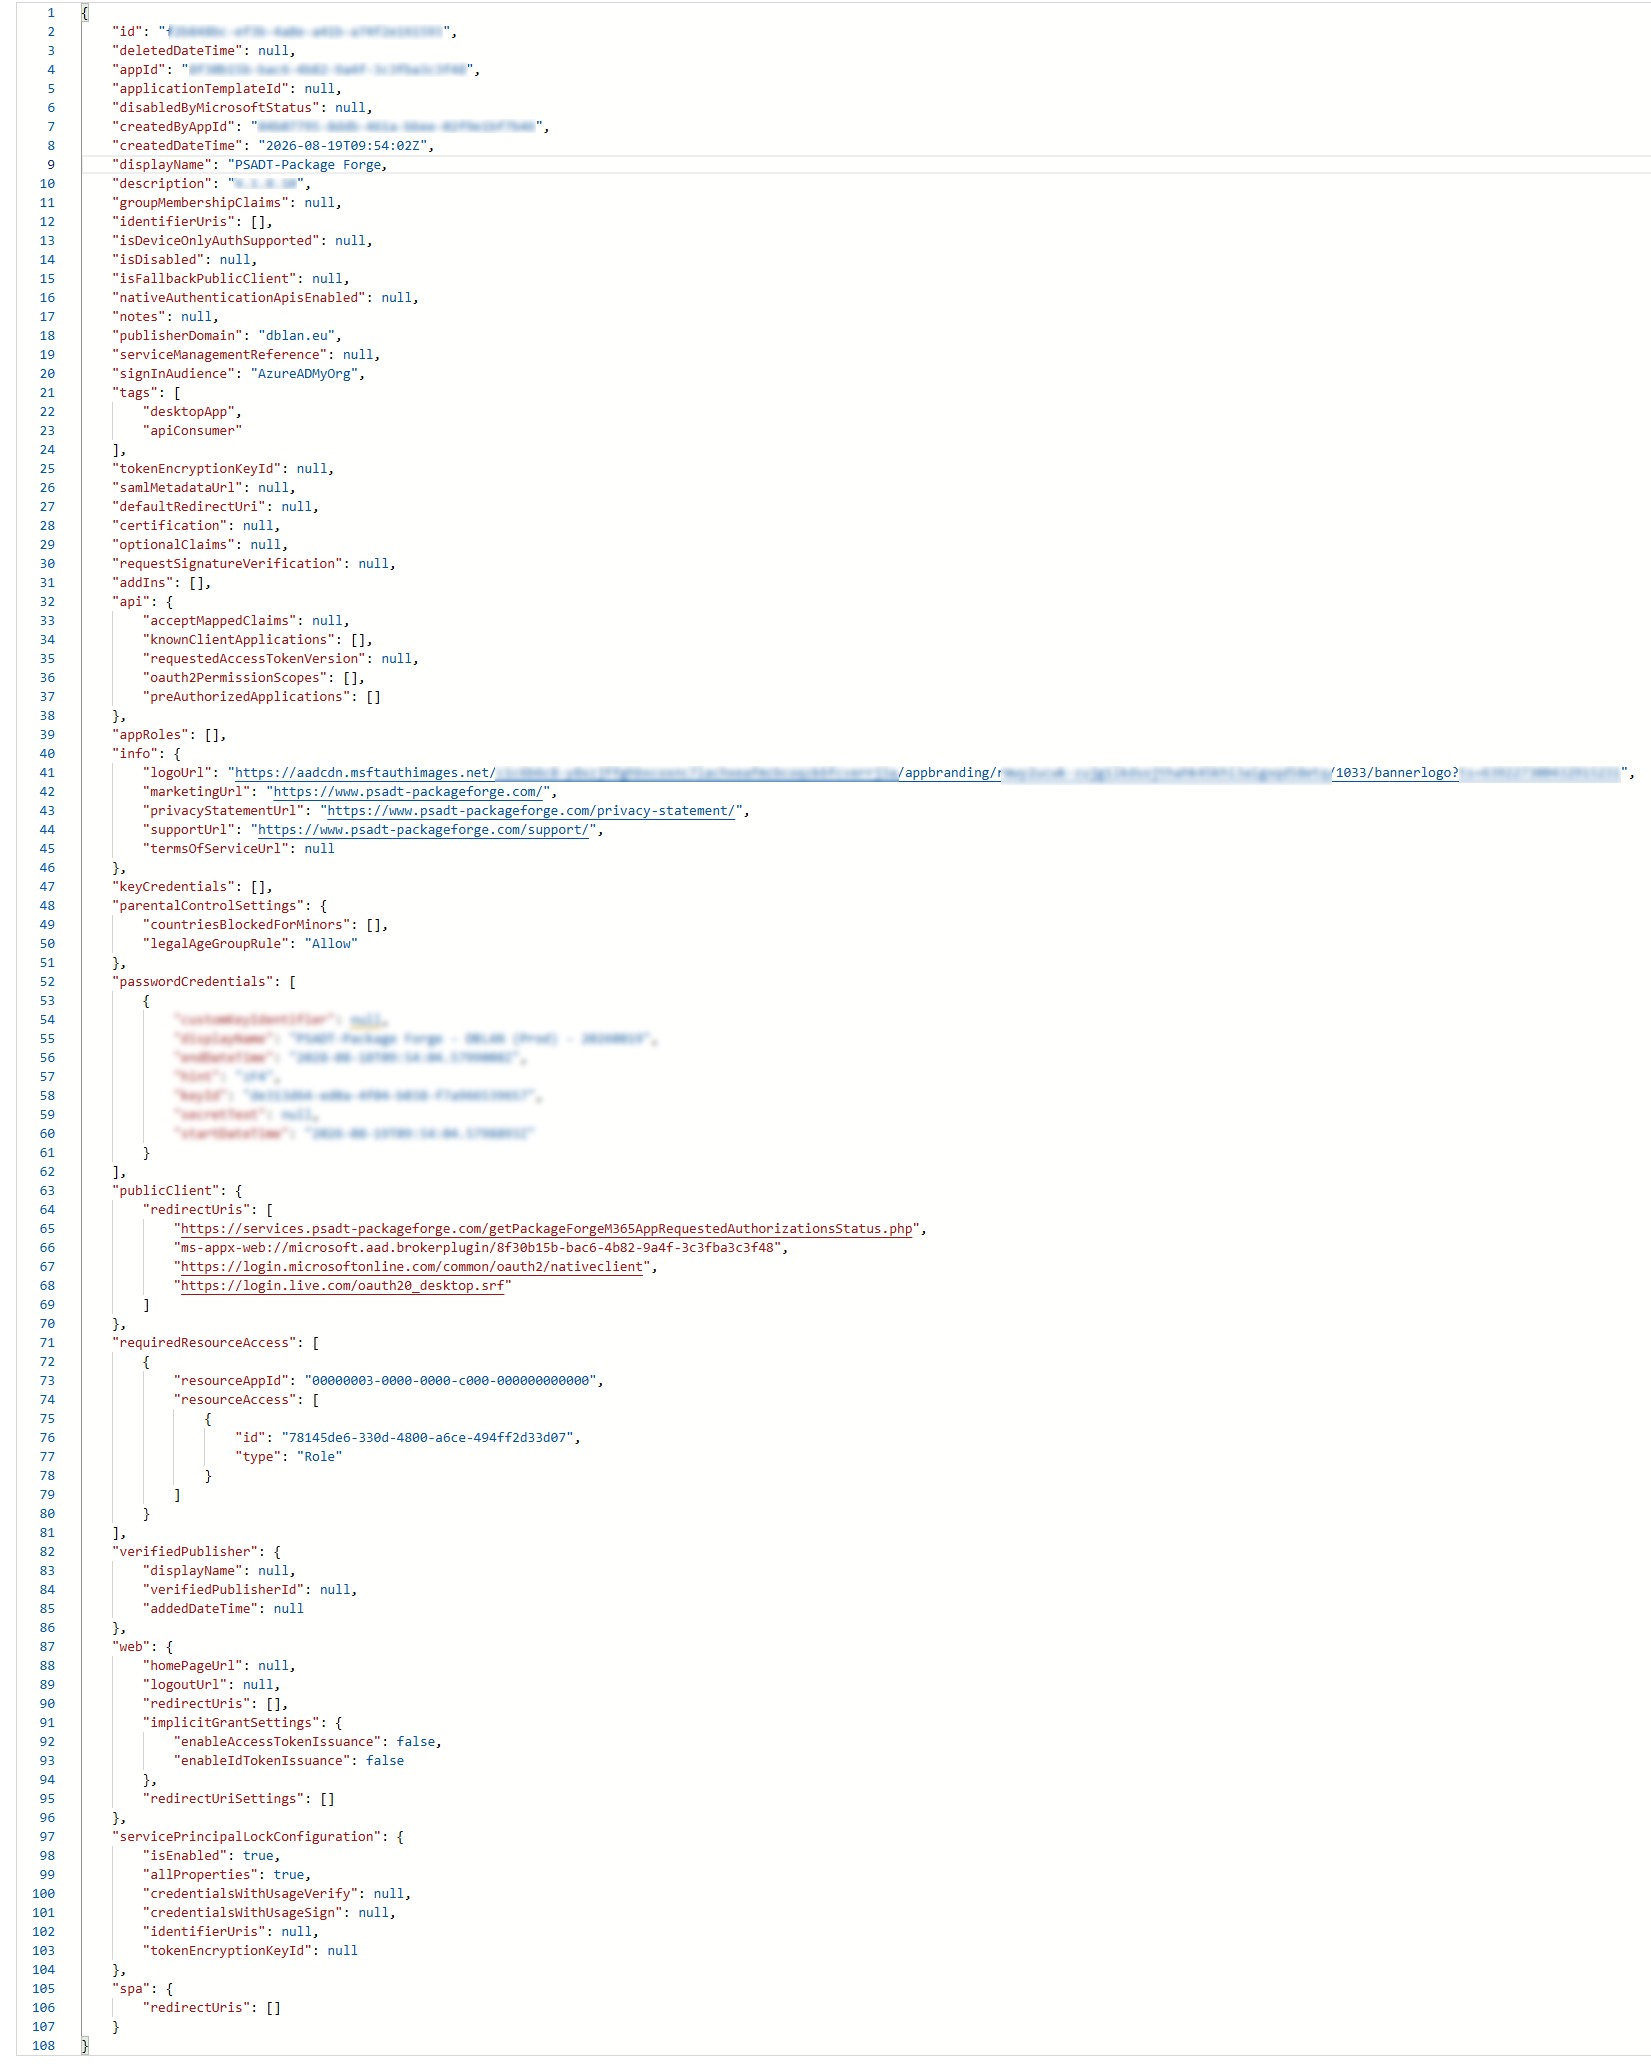
Für die Anwendung PSADT-Package Forge wurde eine Microsoft Entra ID App-Registrierung eingerichtet, um eine sichere Authentifizierung gegenüber Microsoft 365 und Microsoft Graph zu ermöglichen.
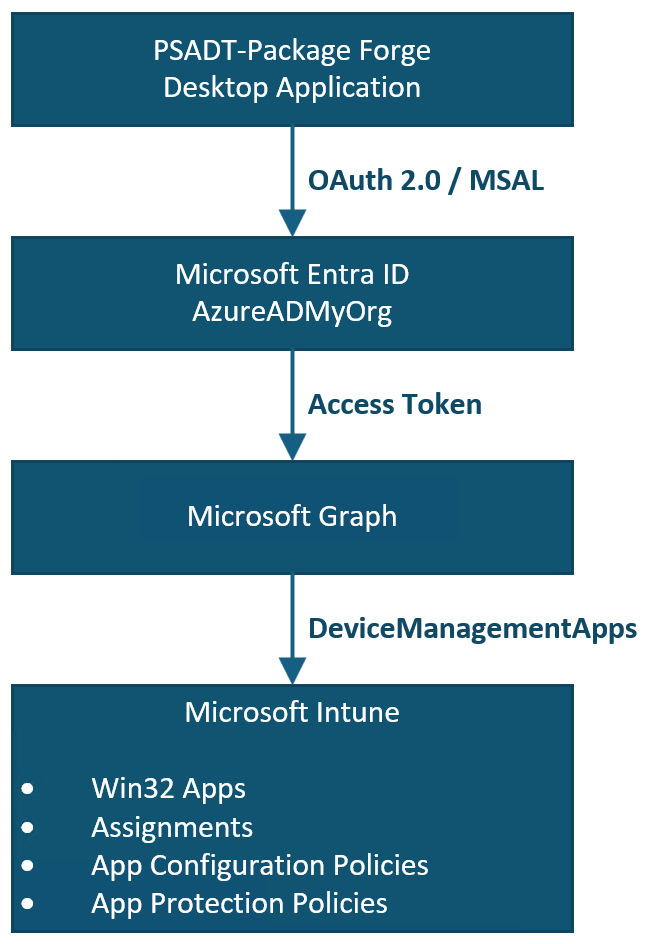
Die Anwendung dient als Desktop-Anwendung und verwendet moderne OAuth-Authentifizierung über die Microsoft Identity Platform.
Die App wird zur Verwaltung von Microsoft Intune Anwendungen über Microsoft Graph eingesetzt.
Allgemeine Informationen
|
Eigenschaft |
Wert |
|
Anzeigename |
PSADT-Package Forge |
|
Version |
Aktuelle Version |
|
Publisher Domain |
dblan.eu |
|
Sign-In Audience |
AzureADMyOrg |
|
Mandantentyp |
Single Tenant |
|
Anwendungstyp |
Public Client / Desktop Application |
|
Tags |
desktopApp, apiConsumer |
|
Erstellt über |
Azure CLI |
|
Verifizierter Publisher |
Nein |
Authentifizierung
Die Anwendung ist als Public Client registriert und nutzt die Microsoft Authentication Library (MSAL) für die Authentifizierung gegen Microsoft Entra ID.
Plattform
- Mobile und Desktopanwendungen (Public Client)
Konfigurierte Redirect-URIs
|
Redirect-URL |
Zweck |
|
https://services.psadt-packageforge.com/getPackageForgeM365AppRequestedAuthorizationsStatus.php |
Rückmeldung des Autorisierungsstatus |
|
ms-appx-web://microsoft.aad.brokerplugin/8f30b15b-bac6-4b82-9a4f-3c3fba3c3f48 |
Windows Account Manager (WAM) Broker |
|
https://login.microsoftonline.com/common/oauth2/nativeclient |
Standard MSAL Desktop Redirect |
|
https://login.live.com/oauth20_desktop.srf |
Legacy Desktop Redirect |
Weitere Authentifizierungseinstellungen
|
Einstellung |
Wert |
|
Web Redirect URIs |
Keine |
|
SPA Redirect URIs |
Keine |
|
Access Token Implicit Flow |
Deaktiviert |
|
ID Token Implicit Flow |
Deaktiviert |
|
Logout URL |
Nicht konfiguriert |
|
Fallback Public Client |
Nicht gesetzt |
API-Berechtigungen
Microsoft Graph
Die Anwendung verwendet Microsoft Graph als API-Schnittstelle.
Konfigurierte Berechtigung
|
Berechtigung |
Typ |
|
DeviceManagementApps.ReadWrite.All |
Application Permission |
Berechtigungs-ID
- 78145de6-330d-4800-a6ce-494ff2d33d07
Beschreibung
- Die Berechtigung DeviceManagementApps.ReadWrite.All ermöglicht der Anwendung:
- Lesen von Intune-Anwendungen
- Erstellen neuer Intune-Anwendungen
- Bearbeiten bestehender Anwendungen
- Löschen von Anwendungen
- Lesen von Gruppenzuweisungen
- Bearbeiten von Gruppenzuweisungen
- Lesen von App-Konfigurationen
- Verwalten von App-Konfigurationen
- Lesen von App-Schutzrichtlinien
- Verwalten von App-Schutzrichtlinien
Die Berechtigung wird als Application Permission ausgeführt und arbeitet somit unabhängig vom angemeldeten Benutzer.
Administratorzustimmung (Admin Consent) ist erforderlich.
Delegierte Berechtigungen
Keine.
Einsatzszenario
PSADT-Package Forge verwendet Microsoft Graph zur automatisierten Import von Microsoft Intune Anwendungen.
Typische Funktionen:
- Erstellen von Win32-Apps
Zertifikate und Geheimnisse
Client Secret
Derzeit wird ein Client Secret für die Authentifizierung verwendet, da mehrere Systeme bzw. Instanzen auf dieselbe App-Registrierung zugreifen müssen.
Dadurch kann die gemeinsame Nutzung der Anwendungsregistrierung standort- und systemübergreifend realisiert werden.
Der Einsatz einer zertifikatsbasierten Authentifizierung wird derzeit geprüft.
Ziel ist es, die Sicherheit der Authentifizierung weiter zu erhöhen und langfristig eine Ablösung des Client Secrets durch Zertifikate zu ermöglichen.
Zertifikate
Keine Zertifikate konfiguriert.
Empfehlung
Client Secrets sollten:
- niemals im Quellcode gespeichert werden
- regelmässig rotiert werden
- nur verschlüsselt gespeichert werden
- idealerweise in Azure Key Vault oder vergleichbaren Secret Stores abgelegt werden
Branding
Konfiguriertes Branding
|
Einstellung |
Wert |
|
Logo |
Vorhanden |
|
Marketing URL |
PSADT-Package Forge Website |
|
Datenschutzerklärung |
Vorhanden |
|
Support URL |
Vorhanden |
|
Nutzungsbedingungen |
Nicht hinterlegt |
|
Homepage URL |
Nicht hinterlegt |
API verfügbar machen
Die Anwendung stellt selbst keine API zur Verfügung.
|
Einstellung |
Wert |
|
Application ID URI |
Nicht konfiguriert |
|
Scopes |
Keine |
|
App-Rollen |
Keine |
|
Autorisierte Clients |
Keine |
Erweiterte Konfiguration
|
Einstellung |
Wert |
|
Optionale Claims |
Keine |
|
Gruppenansprüche im Token |
Keine |
|
Token-Verschlüsselung |
Nicht aktiviert |
|
Native Authentication APIs |
Nicht aktiviert |
|
Only Device Authentication |
Nicht konfiguriert |
|
Deaktiviert |
Nein |
Service Principal Schutz
Service Principal Lock
Aktiviert.
Konfiguration
|
Einstellung |
Wert |
|
Aktiviert |
Ja |
|
Alle Eigenschaften gesperrt |
Ja |
Zweck
Der Service Principal Lock verhindert unbeabsichtigte Änderungen an kritischen Eigenschaften des Service Principals und erhöht die Sicherheit der Anwendungskonfiguration.
Jugendschutz
|
Einstellung |
Wert |
|
Regel |
Allow |
|
Gesperrte Länder |
Keine |
Architektur
Zusammenfassung
Die App-Registrierung PSADT-Package Forge stellt die Authentifizierungs- und Autorisierungskomponente für die Intune-Integration von PSADT-Package Forge dar.
Die Anwendung verwendet moderne Microsoft-Authentifizierung mittels MSAL und besitzt ausschliesslich die Berechtigung DeviceManagementApps.ReadWrite.All,
wodurch Intune-Anwendungen und deren Zuweisungen automatisiert verwaltet werden können.
Die aktuelle Konfiguration ist schlank gehalten, sicherheitsorientiert aufgebaut und auf den vorgesehenen Einsatzzweck beschränkt.
Microsoft Entra ID Application Registration